[ NIST CSF 2.0 · GOVERN _ ]
Segurança que a diretoria entende. Conformidade que o auditor aceita.
O Security Governance é o GRC da plataforma que transforma dados técnicos de segurança em inteligência executiva, com ONEScore calculado sobre dados reais, conformidade contínua automatizada e políticas com ciclo de vida rastreável.

Governança manual não é governança.
É ilusão de controle.
Conformidade apenas em época de auditoria
Entre um ciclo e outro, controles derivam, políticas ficam desatualizadas e ninguém percebe, até o auditor externo apontar.
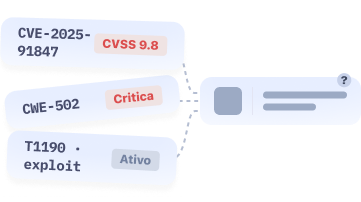
Segurança incompreensível para o board
O CISO apresenta CVEs e CVSS. O CEO e o CFO ouvem ruído técnico. Sem uma métrica executiva, decisões de investimento são adiadas indefinidamente.
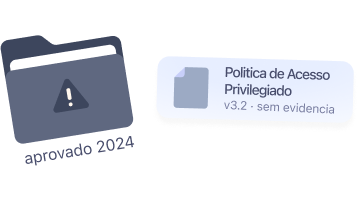
Políticas que existem no papel
Documentos aprovados em reunião, arquivados em pasta, sem rastreabilidade de cumprimento. O analista segue a política que lembra, não a que está vigente.
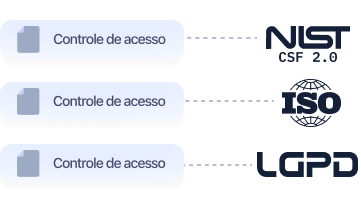
Retrabalho por framework
NIST aqui, ISO 27001 ali, LGPD em outro processo. Cada framework tratado separadamente, o mesmo controle implementado três vezes, sem cruzamento automático.
ONESecure Security Govern_
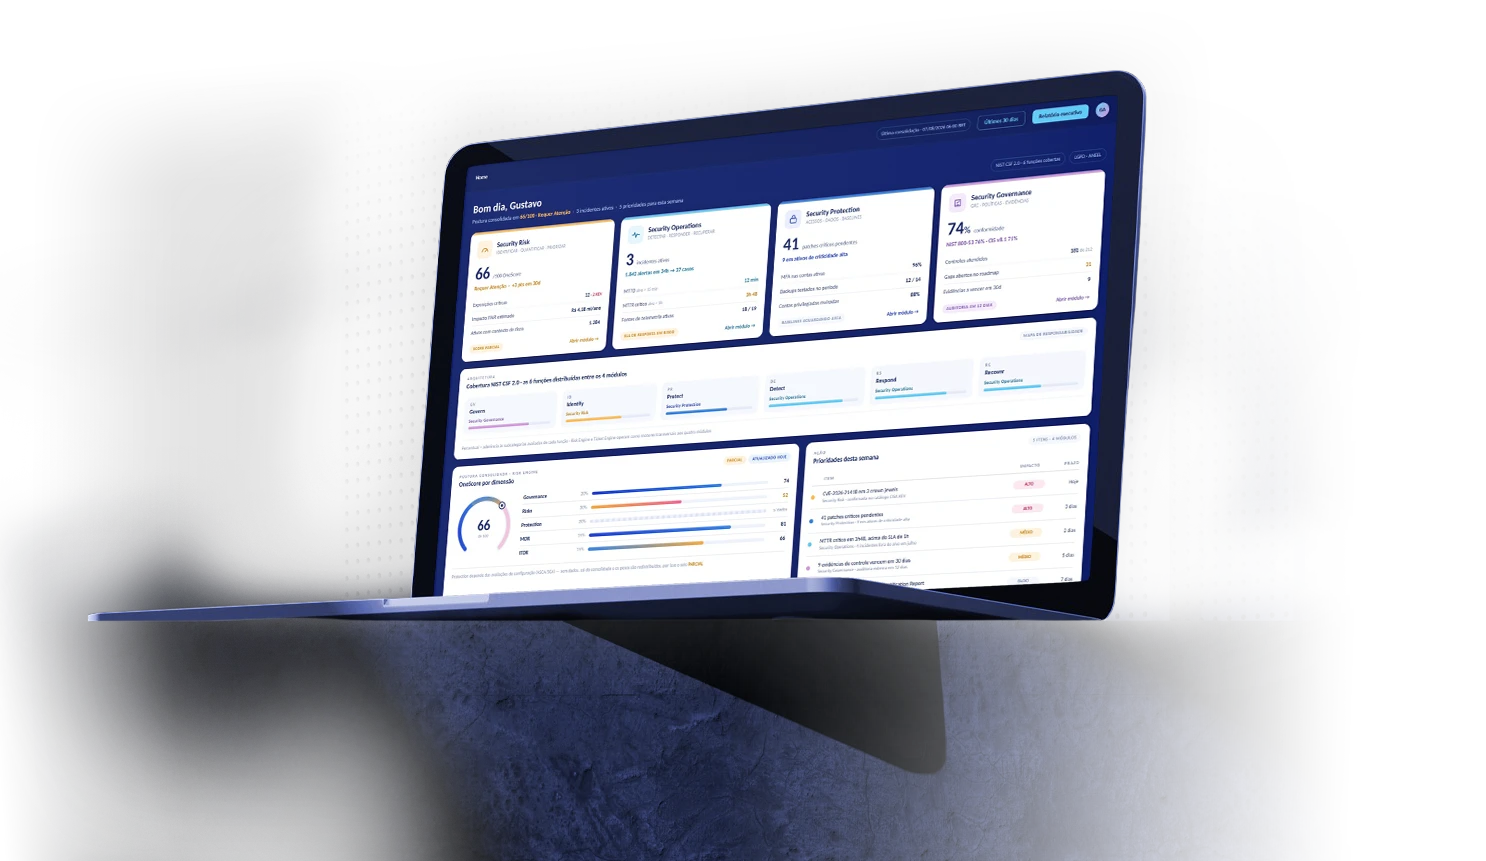
Do ONEScore ao Risk Register, tudo em uma visão executiva unificada.
GOVERN
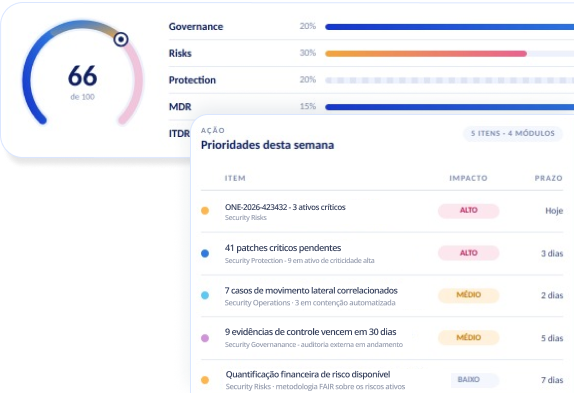
Executive Dashboard
Visão consolidada e em tempo real da postura de segurança da organização: ONEScore, top riscos ativos, status de compliance e resumo de incidentes recentes. Projetado para ser compreensível por qualquer executivo sem depender do CISO para traduzir.
- ONEScore em destaque com tendência
- Top 5 riscos ativos com impacto estimado
- Status de conformidade por framework
- Resumo de incidentes do período
GOVERN
ONEScore
Score 0–100 de postura de segurança calculado continuamente sobre dados reais da infraestrutura e não sobre o que a organização declara. Consolida cinco dimensões da plataforma: Governance, Risks, Protection, MDR e ITDR.
- Score calculado sobre eventos reais, não autoavaliação
- Atualizado continuamente, não mensalmente
- Histórico de evolução com marcos de progresso
- Faixas: Postura Crítica · Requer Atenção · Postura Adequada · Postura Forte
GOVERN
Gestão de Compliance
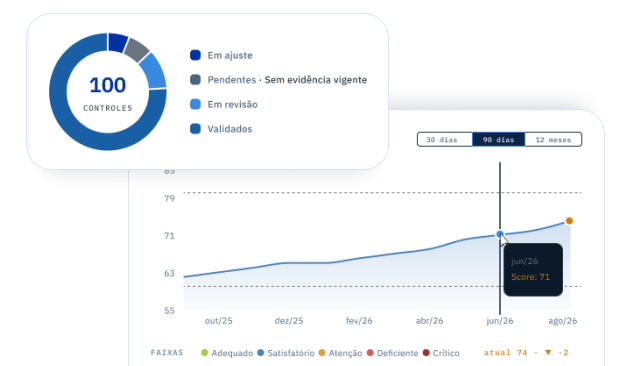
Controles mapeados e monitorados continuamente para múltiplos frameworks regulatórios, com cross-walking automático via IA. Um controle atendido no NIST atualiza automaticamente o status na ISO 27001 e na LGPD. Sem retrabalho por framework.
- NIST CSF 2.0 · ISO 27001 · LGPD · PCI DSS · CIS Controls · BACEN
- Cross-walking automático: um controle, múltiplos frameworks
- Gaps identificados com ação recomendada
- Evidências coletadas automaticamente por controle
GOVERN
Gestão de Políticas
Ciclo completo de vida de políticas de segurança: da criação ao histórico imutável de cumprimento. Cada política tem owner, prazo de revisão, registro de aprovações e evidência de distribuição. O auditor encontra tudo em um único lugar.
- Criação → Revisão → Aprovação → Distribuição → Evidência
- Avaliação assistida por IA: Atendido · Requer atenção · Não atendido
- Owner e prazo de revisão por política
- Histórico imutável com timestamp
- Audit-ready sem coleta manual de evidência
GOVERN
Risk Register
Registro centralizado de riscos de segurança com ciclo completo de gestão. Alimentado automaticamente por vulnerabilidades do Security Risks e incidentes do Security Operations, sem entrada manual de dados para fechar o loop.
- Probabilidade · Impacto · Score de risco · Custo estimado
- Responsável, prazo e status por risco
- Estados: Ativo · Em mitigação · Aceito · Transferido · Resolvido
- Alimentado automaticamente pelos outros pilares
GOVERN
Auditoria & Relatórios
O mesmo dado, duas perspectivas — um toggle separa a visão estratégica (risco de negócio para CEO, CFO e Board) da visão técnica (métricas operacionais para CISO e analistas). Evidências exportáveis para auditores e seguradoras, sem coleta manual.
- Visão estratégica: risco de negócio, tendência e progresso
- Exportação de evidências para auditores e seguradoras
- Evolução histórica da postura: progresso mensurável mês a mês
GOVERN
Framework Mapping
Mapeamento cruzado entre frameworks com identificação de gaps. Mostra quais controles cobrem quais frameworks simultaneamente, e onde está o gap de cada framework ativo para priorizar o controle de maior impacto cruzado, em vez de tratar cada norma como um projeto separado.
- Quais controles cobrem quais frameworks simultaneamente
- Identificação de gaps por framework ativo
- Priorização de controles de maior impacto cruzado
- Requisitos setoriais — energia, saúde, financeiro, varejo

Governança que reflete a operação real, não o que foi declarado.
O ONEScore, o Risk Register e o status de compliance não são alimentados por autoavaliação. Cada dado vem de eventos reais: vulnerabilidades identificadas pelo Security Risks, incidentes respondidos pelo Security Operations, controles validados em operação. O que o board vê no dashboard é o que está acontecendo agora.
Security Risks
CVE identificado alimenta o Risk Register
Cada vulnerabilidade crítica encontrada no Security Risks cria ou atualiza automaticamente um item no Risk Register com criticidade do ativo, custo estimado e owner atribuído.
Security OPERATIONS
Incidente encerrado atualiza compliance
Cada ticket de incidente encerrado gera evidência auditável vinculada aos controles relevantes, atualizando automaticamente o status de compliance nos frameworks correspondentes.
Security Governance
ONEScore reflete o estado real da operação
O dashboard mostra o ciclo completo com risco identificado, tratado, evidenciado e refletido no score. Sem relatório manual. Sem switch de sistema. O CISO apresenta dado, não opinião.
[COMPARATIVO_]
O que muda quando governança deixa de ser evento e vira ciclo.
Governança manual
Atualização periódica, quando alguém lembra
Maturidade declarada: autoavaliação da equipe
Um processo por framework: retrabalho triplicado
Política em pasta: sem rastreabilidade de cumprimento
Relatório PowerPoint mensal preparado manualmente
3 a 6 semanas de corrida antes de cada auditoria
Security Governance ONESecure
Atualização contínua e automática em tempo real
ONEScore calculado sobre dados reais da infraestrutura
Cross-walking automático via IA: um controle, múltiplos frameworks
Ciclo completo com evidência imutável e timestamp
Executive Dashboard em tempo real, sem preparação
Audit-ready o tempo todo: evidências coletadas continuamente

Pronto para transformar conformidade em inteligência estratégica?
Veja o ONEScore, o Risk Register e o Executive Dashboard funcionando com dados reais em uma demonstração conduzida a partir do seu contexto.