[ ONESecure Native Framework_ ]
NIST CSF 2.0
Pare de implementar na planilha.
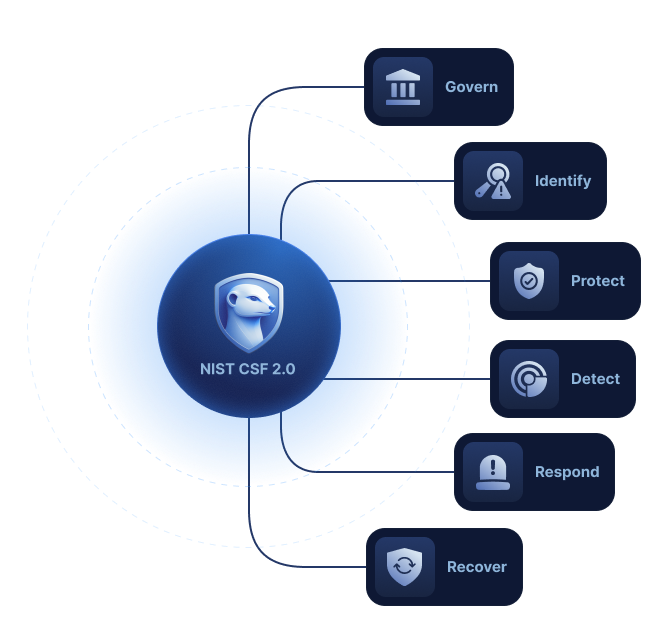
O ONESecure é a única plataforma brasileira construída nativamente sobre o NIST CSF 2.0, cobrindo as 6 funções do framework como arquitetura operacional, não como checklist de conformidade.

Um framework não é uma lista de controles. É um ciclo de gestão.
O NIST Cybersecurity Framework 2.0 é o padrão de segurança mais adotado do mundo, não porque é obrigatório, mas porque foi desenhado como um ciclo de gestão contínua. Cada uma das 6 funções representa uma camada do programa de segurança, não uma fase de projeto.
- A versão 2.0, publicada em 2024, adicionou o GOVERN como função central, reconhecendo que sem governança, as outras cinco funções não se sustentam. O ONESecure foi construído sobre essa lógica: Security Governance como núcleo que orienta, mede e reporta tudo que acontece nos outros pilares.
- A versão 2.0, publicada em 2024, adicionou o GOVERN como função central, reconhecendo que sem governança, as outras cinco funções não se sustentam. O ONESecure foi construído sobre essa lógica: Security Governance como núcleo que orienta, mede e reporta tudo que acontece nos outros pilares.
A maioria das plataformas diz ser "alinhada ao NIST".
O ONESecure foi construído sobre o NIST.
São coisas diferentes.
[ NIST CSF 2.0_ ]
6 funções. 6 camadas. Um ciclo contínuo.
GOVERN · NOVA NO 2.0
Governar
Define estratégia, expectativas e prioridades. Orienta todas as outras funções com base no contexto de negócio e risco organizacional.
IDENTIFY
Identificar
Mapeia ativos, riscos e vulnerabilidades. Sem visibilidade completa, nenhuma das outras funções opera com precisão.
PROTECT
Proteger
Garante que os controles funcionam: avaliação contínua de configurações com o Control Coverage Score.
DETECT
Detectar
Monitora continuamente e correlaciona eventos com contexto de negócio do evento ao incidente declarado com rastreabilidade completa.
Respond
Responder
Executa resposta estruturada com NIST 800-61 embarcado: playbooks prontos, SOAR e evidência auditável em cada etapa.
RECOVER
Recuperar
Restaura operações com método documentado e fecha o ciclo: postmortem vinculado ao Risk Register e ONEScore atualizado.
Planilha não é programa de segurança. É fotografia de um momento que já passou.
Estática por natureza
A planilha reflete o estado da última atualização, que pode ter semanas ou meses. O ambiente muda todos os dias. A planilha, não.
Desconectada da operação
O que o analista fez ontem não aparece na planilha de compliance de amanhã. A governança vive em um universo paralelo à operação real.
Depende de pessoas, não de processo
Quando a pessoa que mantém a planilha sai, o histórico vai junto. Sem rastreabilidade automática, o programa existe na memória das pessoas.
Indefensável em auditoria
"Está atualizado" sem evidência não é argumento para um auditor. Planilha sem audit trail não prova que o controle foi implementado, só que alguém digitou que foi.
O NIST CSF 2.0 foi desenhado como ciclo contínuo. Implementá-lo em planilha é contradição por definição.
Implemente o NIST. Ganhe ISO 27001, LGPD e CIS de brinde.
Os principais frameworks de segurança compartilham controles em comum. O ONESecure mapeia automaticamente cada controle NIST para os equivalentes em outros frameworks via IA. Um controle implementado uma vez atualiza o status de conformidade em todos os frameworks simultaneamente. Sem retrabalho. Sem planilha de cruzamento manual.


Seu programa de NIST CSF 2.0 já deveria estar rodando.
Veja as 6 funções do NIST CSF 2.0 operando em ciclo contínuo, com evidência auditável, cross-walking automático e ONEScore calculado sobre dados reais.