[ NIST CSF 2.0 · PROTECT _ ]
Você tem os controles. Mas eles funcionam?
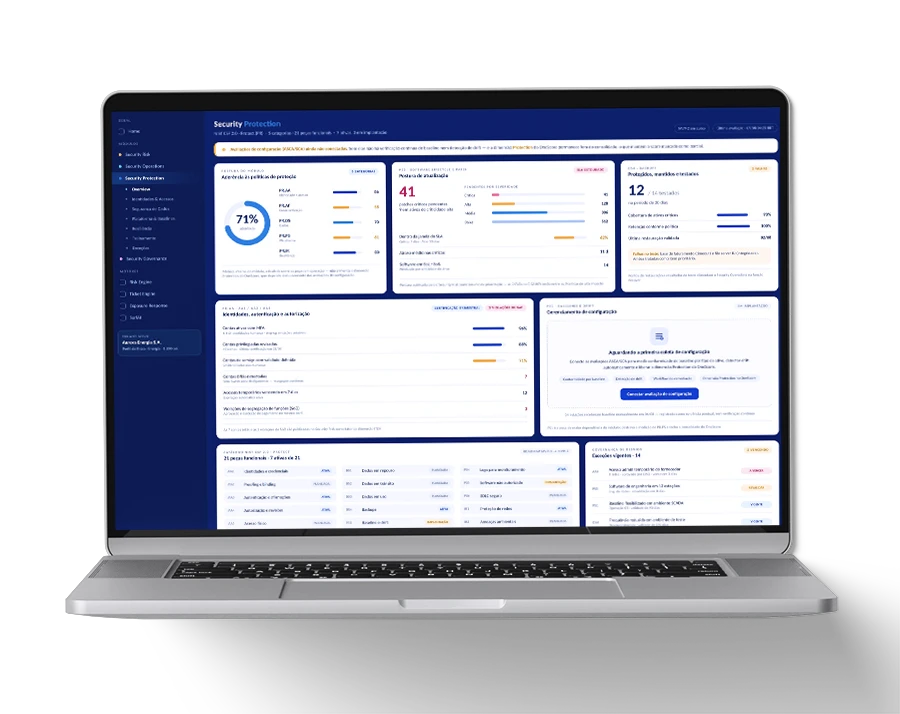
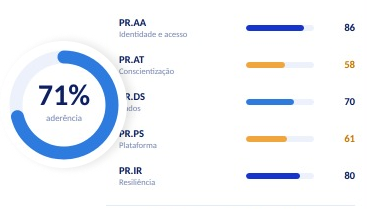
O Security Protection avalia continuamente a configuração dos seus controles de segurança: identidade, dados, plataforma, infraestrutura e pessoas, e entrega o Control Coverage Score: a prova, em um número, de que a proteção declarada é a proteção real.

Controle mal configurado é porta aberta com selo de segurança.
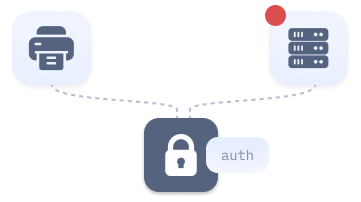
Controles genéricos sem priorização
Uma impressora e um servidor de ERP recebendo os mesmos controles de acesso. Sem criticidade de negócio como critério, o esforço de proteção é mal distribuído.
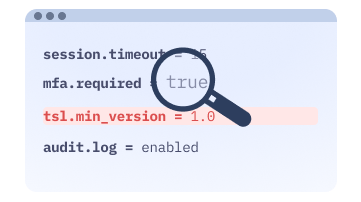
Configurações que derivam do baseline
O servidor foi configurado corretamente na implementação. Seis meses depois, mudanças manuais criaram desvios que ninguém percebeu, até o próximo incidente.
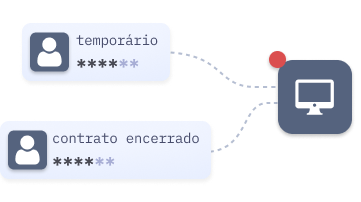
Acesso privilegiado sem revisão periódica
Credenciais de ex-colaboradores ainda ativas. Acessos temporários que nunca expiraram. Privilégios acumulados ao longo do tempo sem auditoria estruturada.
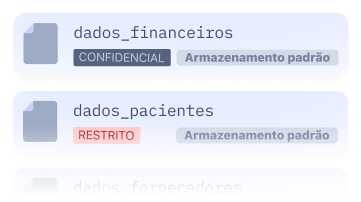
Dados sensíveis sem política proporcional
Dados financeiros e dados de pacientes tratados com os mesmos controles de armazenamento. Classificação existe no papel, não na prática operacional.
Proteção deixa de ser feature técnica. Vira métrica mensurável.
A maioria das organizações investe em controles como firewall, MFA, backup, criptografia, e nunca mais verifica se continuam configurados corretamente. O Security Controls avalia continuamente cada controle ativo, detecta desvios de configuração e prioriza a correção pelo risco real. O resultado é o Control Coverage Score: o percentual de controles otimizados, ponderado por criticidade.
PROTECT
Security Controls
Avaliação contínua e automatizada dos controles de segurança em cinco domínios, com detecção de desvio, priorização por criticidade e correção orquestrada pela plataforma.
Avaliação contínua
Identidade, dados, plataforma, infraestrutura, pessoas
Control Coverage Score
Porcentagem de controles otimizados, ponderado por criticidade
Desvio de configuração detectado
Gera ticket de correção automaticamente
Priorização por risco real
Não por ordem de chegada

ONESecure Security Protection _
5 domínios de proteção. Controles proporcionais ao risco real.
PROTECT
Identidade, Autenticação e Controle de Acesso
Garante que acesso físico e lógico seja limitado a identidades autorizadas: gerenciado por risco, com privilégio mínimo e separação de tarefas para operações críticas.
- Ciclo de vida completo de identidades humanas e não-humanas
- Autenticação por risco: MFA e step-up para ações sensíveis
- Least privilege com revisão periódica certificada
- Controle de acesso à rede com autenticação e segmentação
PROTECT
Conscientização e Treinamento
Garante que pessoas tenham conhecimento e habilidades para executar tarefas com consciência de segurança, com trilhas por perfil, métricas de conclusão, risk score por usuário e vínculo com políticas de acesso.
- Campanhas recorrentes com trilhas por perfil de função
- Simulações de phishing com risk score por usuário
- Métricas de conclusão e evidências auditáveis
- Acesso condicionado à conclusão do treinamento obrigatório
PROTECT
Segurança de Dados
Protege confidencialidade, integridade e disponibilidade dos dados em repouso, em trânsito e em uso, com controles proporcionais à classificação definida no Security Risks.
- Dados em repouso: criptografia e controle por classificação
- Dados em trânsito: canais autorizados e comunicação segura
- Dados em uso: controles de sessão e minimização de exposição
- Backups protegidos, testados e com evidência de resultado
PROTECT
Segurança de Plataforma
Gerencia hardware, software e plataformas para reduzir drift de configuração, software não autorizado e riscos no ciclo de vida de tecnologia.
- Baselines de configuração com detecção de drift automática
- Ciclo de vida seguro de patches e software por criticidade
- Logs gerados para alimentar o ONESIEM
- Software não autorizado bloqueado com workflow de exceção auditável
pendentes
PROTECT
Resiliência da Infraestrutura
Protege redes e ambientes contra acesso não autorizado e garante capacidade de operação em cenários adversos: segmentação, continuidade e gestão de capacidade.
- Segmentação de rede por zonas de confiança e criticidade
- Proteção contra ameaças ambientais: energia, temperatura, físico
- Redundância, failover e isolamento por design
- Gestão de capacidade com planejamento antecipado
[ Fluxo de Integração _ ]
O controle deriva.
A plataforma corrige.
O score conta a história.
Security Risks
Criticidade vem do Security Risks
A avaliação de cada controle é ponderada pela criticidade do ativo definida no inventário: Crown Jewels primeiro, sempre.
Security OPERATIONS
Desvio vira correção orquestrada
Configuração que deriva do baseline gera ticket de correção automaticamente: com owner, prazo e evidência de fechamento.
Security PROTECTION
O score alimenta o ONEScore
O Control Coverage Score é a dimensão Protection do ONEScore: o board acompanha a proteção real no mesmo número que acompanha o resto.
Pronto para provar que seus controles funcionam?
Veja o Control Coverage Score calculado sobre controles reais, e o que acontece na plataforma quando uma configuração deriva do baseline.