[ NIST CSF 2.0 · IDENTIFY _ ]
Você não pode proteger o que não conhece.
O Security Risks mapeia cada ativo, identifica cada exposição e monitora cada risco, incluindo os que vêm de fornecedores e parceiros. Visibilidade total da superfície de ataque, com priorização pelo risco real para o negócio, e um ciclo que só termina com evidência de fechamento.


O risco que você não vê
já está sendo explorado.

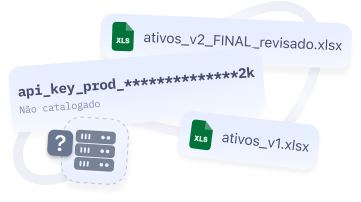
Inventário desatualizado
Ativos em planilhas defasadas, shadow IT não mapeado, endpoints esquecidos após migrações. O que você não sabe que tem é exatamente o que mais expõe.

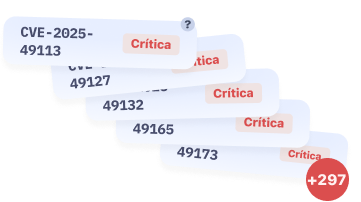
Vulnerabilidades sem contexto de negócio
Receber 300 CVEs em um relatório é entregar volume, não gestão de risco. Sem saber qual ativo é crítico para o negócio, tudo parece urgente e nada é tratado com a prioridade correta.

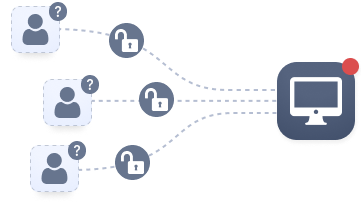
Terceiros invisíveis
Seus fornecedores acessam seus dados, seus sistemas, sua infraestrutura. O risco deles é o seu risco, e a maioria das organizações não monitora nenhum deles de forma estruturada.

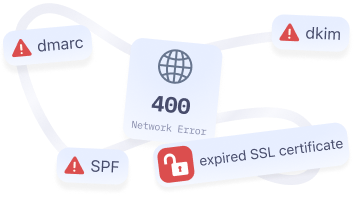
Exposição externa ignorada
Domínios mal configurados, credenciais expostas em vazamentos, certificados expirados. A superfície de ataque externa cresce todo dia, sem que ninguém perceba.

ONESecure Security Risks_
Visibilidade total da superfície de risco, de dentro para fora.
ID.RA
Exposure Response
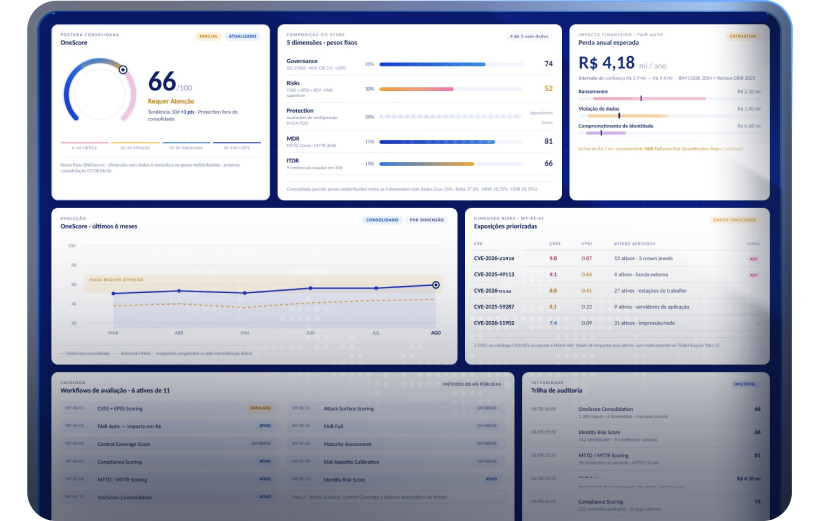
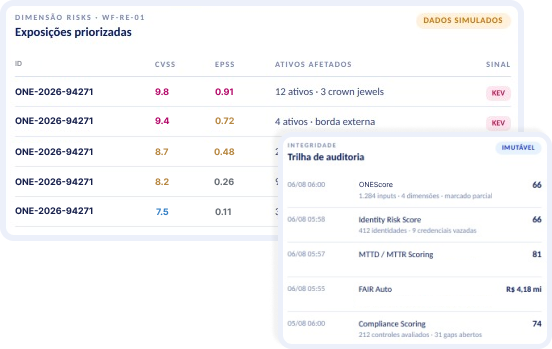
Ciclo completo de resposta a exposições: do achado à evidência de fechamento. O scan contínuo descobre, a plataforma prioriza pelo risco real de exploração e pela criticidade do ativo, e a remediação é executada com aprovação por nível de criticidade, terminando em Proof of Closure: a evidência auditável de que a exposição foi fechada.
- Descobrir → Normalizar → Priorizar → Decidir → Aprovar → Executar → Validar → Evidenciar
- Scan de vulnerabilidades contínuo: interno, externo e cloud
- Remediação com aprovação por criticidade: decisão rastreável
- Proof of Closure: evidência para auditor e seguradora

ID.RA
CTEM: Continuous Threat Exposure Management
Programa contínuo de redução sistemática de exposição em cinco etapas: Scoping, Discovery, Prioritization, Validation e Mobilization. Vai além dos CVEs: enxerga configurações incorretas, credenciais expostas e shadow IT, com Crown Jewels, cloud, identidade e SaaS no escopo. Uma vulnerabilidade crítica em uma impressora não tem o mesmo peso que a mesma falha em um servidor de ERP.
- Scoping por Crown Jewels: o que importa para o negócio primeiro
- Discovery além de CVEs: misconfigs, credenciais, shadow IT
- Priorização por probabilidade real de exploração e criticidade
- Digital Footprint Score: exposição externa do domínio
ID.AM
Asset Management
Inventário fonte de verdade de todos os ativos da organização: hardware, software, cloud e identidades, com responsável, criticidade e Crown Jewels marcados para priorização automática. É a base que define o escopo de todo o resto: sem inventário confiável, não há priorização confiável.
- Inventário contínuo: endpoints, servidores, cloud e SaaS
- Inventário de software: versões, fabricantes e CVEs associados
- Crown Jewels: ativos críticos com priorização automática
- Descoberta automática de shadow IT
ID.RA
TPRM: Third-Party Risk Management
Monitoramento contínuo do risco de fornecedores e parceiros que acessam sistemas, dados e infraestrutura da organização. A maioria dos ataques de supply chain começa por um fornecedor com acesso privilegiado e sem governança: o risco deles é o seu risco.
- Monitoramento de domínios: SPF, DMARC, certificados e listas de bloqueio
- Credenciais de terceiros expostas em vazamentos
- Registro por fornecedor: pendências, controles e prazos
- Evidências: contratos, relatórios e certificações

Identificar é o contexto que torna tudo mais preciso.
Quanto melhor o inventário, mais precisa a detecção. Quando o Security Operations sabe que um alerta envolve um servidor classificado como Crown Jewel com dados financeiros sensíveis, a triagem muda, e a resposta ganha velocidade e precisão. O Security Risks é o contexto que o SOC precisa e que raramente tem.
Security Risks
Inventário enriquece os alertas do SOC
Cada alerta detectado pelo Security Operations já chega com o contexto do ativo: criticidade, owner, dados sensíveis e fornecedores relacionados. O analista não precisa investigar esse contexto manualmente.
Security Risks
CVEs críticos geram tickets automaticamente
Quando o Exposure Response identifica uma exposição crítica em um ativo de alta criticidade, um ticket de remediação é criado automaticamente, com playbook e owner já definidos.
Security Governance
Vulnerabilidades atualizam o Risk Register e o ONEScore
Cada CVE identificado e cada risco de terceiro avaliado alimenta automaticamente o Risk Register e impacta o ONEScore, sem entrada manual de dados e sem depender de alguém fechar o loop.
[COMPARATIVO_]
A diferença entre ver e entender o risco.
Abordagem tradicional
Inventário em planilha, atualizado manualmente e raramente
Scan isolado: encontra a vulnerabilidade, não fecha o ciclo
300 CVEs no relatório: tudo parece urgente, nada é tratado
Terceiros sem monitoramento: risco invisível e crescente
Remediação manual sem prazo nem owner definido
SOC sem contexto que investiga do zero a cada alerta
ONESecure Security Risks
Fonte única de verdade com atualização contínua e automática
Exposure Response: descoberta, priorização e remediação comprovada
Crown Jewels primeiro: ativo crítico + dado sensível + probabilidade real
Avaliação formal + monitoramento externo contínuo de fornecedores
Ciclo completo: owner · prazo · validação · Proof of Closure
Alertas enriquecidos com inventário: analista age com contexto completo

Veja uma exposição sendo tratada da descoberta ao fechamento.
Demonstração ao vivo: exposição priorizada, remediação aprovada e executada, Proof of Closure gerado e ONEScore atualizado. Sem slides. Plataforma em funcionamento.