
Wazuh
SIEM: ponto de partida
Foco: detecção de ameaças
Implementação: 6 a 12 meses para gerar valor
Playbooks: zero. Você constrói tudo do zero
NIST 800-61: implementação manual
Conformidade: alto risco de falha em auditoria
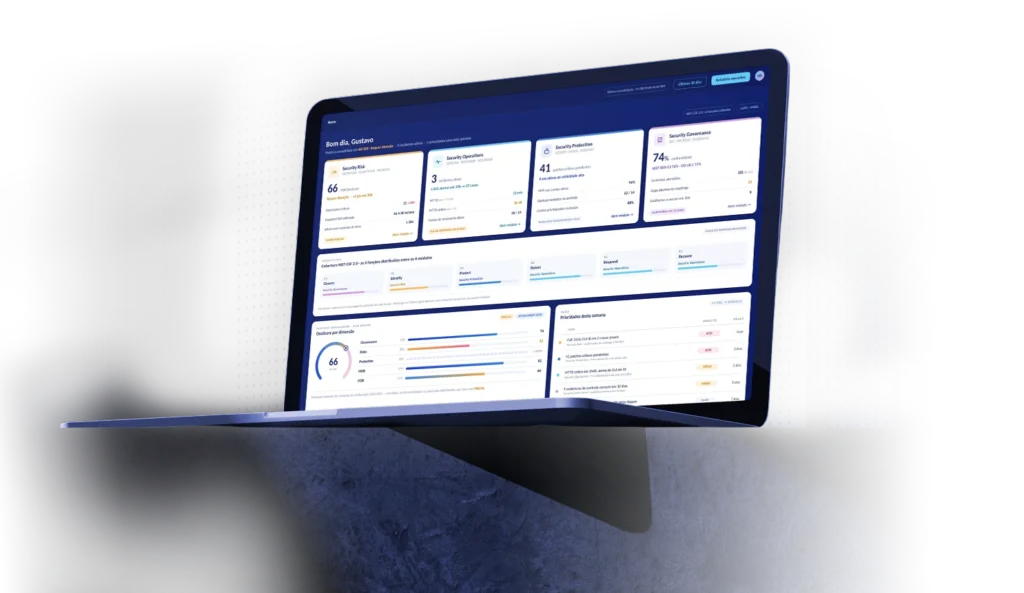
ONESIEM + SOAR: detecção e resposta integradas, operadas 24×7
Foco: resposta a incidentes estruturada
Implementação: 2 a 4 semanas, operacional no dia 1
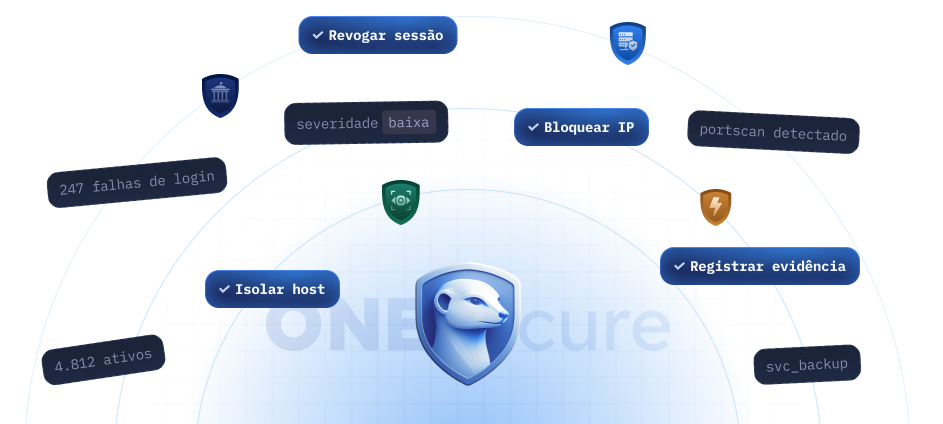
Playbooks: prontos para uso imediato
NIST 800-61: embarcado em 4 fases automáticas
Conformidade: LGPD · BACEN · ISO · PCI DSS nativos
Você quer construir ou começar a responder?
ONESecure começa a gerar valor no dia 1. Wazuh precisa de meses de construção antes disso.
Resposta: improviso manual vs. processo orquestrado
Velocidade na resposta é a diferença entre um incidente contido e um vazamento catastrófico.
Ter um SIEM não garante conformidade. Seguir o framework, sim.
Com ONESecure você não apenas responde, você gera evidências auditáveis que protegem a organização.
Segurança fragmentada gera pontos cegos
Reduz a complexidade de 5 a 10 ferramentas para uma plataforma integrada.
A ilusão da gratuidade do open-source
Economia real de R$ 1,5M a R$ 2M em 5 anos, com uma solução superior e operacional em semanas.


Veja um incidente sendo resolvido em 30 minutos, não em 8 horas.
Demonstração ao vivo: NIST 800-61 rodando na prática, playbook sendo executado e evidência gerada automaticamente. Sem slides.